FETÖ/PDY yargılamalarında ankesörlü ve sabit hatlardan yapıldığı iddia edilen çağrılar, örgütsel irtibatın delillerinden biri olarak kabul edilmektedir. Mevcut yaklaşım sanığın “gerçekten bir ankesörlü telefondan arandığı” varsayımı üzerine kurulu tek yönlü bir değerlendirme üzerinden şekillenmiştir. Bu kategorik bakış açısı bazı durumlarda maddi gerçeğin ortaya çıkarılamamasına yol açabilmektedir.
Bu yazıda, ankesörlü telefon kayıtlarının farklı şekillerde nasıl oluşabileceği, GSM iletişim sisteminin güvenlik açıkları, telefon santrallerine sızılması gibi hususlar ve bunların hukuki süreçlere yansımaları ele alınacaktır. Amaç, adil yargılamanın gereği olan; bilimsel ve teknik olasılıkları dışlamayan çok yönlü bir değerlendirme yaklaşımının zorunluluğunu ortaya koymaktır.
Süregelen uygulama ve kategorik yaklaşım
İstanbul Cumhuriyet Başsavcılığının 2017/164168 Soruşturma dosyasında ankesörlü/sabit büfe HTS veri havuzu oluşturuldu. Emniyet Genel Müdürlüğü’nün 2018’de hazırladığı FETÖ/PDY Askeri Mahrem Yapılanması Kontörlü (Büfe) Sabit/Ankesörlü Telefon Hattı İle İletişim Modeli Değerlendirmesi Raporu çerçevesinde örgütsel iletişimin tespit edilebilmesi amacıyla Ankesör/Büfe Sorgu Modülü yaratıldı. Bir GSM hattının geçmişe dönük arama, aranma, mesajlaşma ve sinyal bilgilerini gösteren teknik döküm olan HTS (Geçmiş Trafik Araması) verileri üzerinde, ATAÇ (Ankesörlü Telefon Arama ve Çağrı) programıyla Ankesör/Büfe Sorgu Modülü kullanılarak şahıslara ilişkin analiz ve raporlama çalışmaları gerçekleştirildi. Bu raporlardaki ham veriler ilgili soruşturmacı birime örgütsel değerlendirme yapılması için iletildi. Soruşturmacı birim arama verilerinin örgütsel olup olmadığına ilişkin analizini adli makamlara sundu. Adli makamlar bu verileri değerlendirerek hüküm verdi.
Yukarıda anlatılanlara göre HTS verileri teknik birimlerce incelenmiş ve anlamlandırılmış; adli makamlar gerekli araştırma, inceleme ve değerlendirmelerde bulunmuş görünmektedir. Ancak Yargıtay değerlendirmelerin tek bir olguya değil, farklı kaynaklardan elde edilen bilgi, belge, kayıt ve verilerin birbirleriyle karşılaştırılarak teyit edilmesine dayanması gerektiğini vurgulayarak ankesörlü/sabit davalarında verilen mahkumiyet kararlarını bozmaya başlamıştır. Bu aşamada şu soru önem kazanmaktadır: Bugüne kadar hangi teknik incelemeler eksik bırakılmıştır ve bundan sonra yapılacak araştırmalar gerçek örgüt mensupları ile hatalı değerlendirmeler nedeniyle mağdur edilen kişileri ayırt edebilecek midir?
Delillerin gerçekliğinin sorgulanması
Ankesörlü/sabit hat aramalarına ilişkin HTS kayıtlarının uzman kişiler tarafından incelenmesi gerekliliği, bu yazının temel hareket noktasını oluşturmaktadır. Altını çizmek gerekir ki, bilirkişi incelemesinden beklenen fayda sadece HTS verilerinin ayıklanıp kişiselleştirerek adli makamlara sunulması değil, bilakis HTS kayıtlarının karşılıklı analizi sonucunda ankesörlü/sabit hatlardan yapılan aramaların gerçek mi sahte mi olduğunun net olarak ispat edilmesidir. Böyle bir çalışma, suçlu ile masumu ayırt etmede en önemli delillerden biri olacaktır. Bu nedenle, HTS kayıtlarında ankesörlü veya sabit hattan arandığı görünen bir kişinin durumunun yalnızca tek bir ihtimalle açıklanamayacağı; aksine farklı olasılıkların da teknik ve hukuki değerlendirmeye tabi tutulması gerektiği kabul edilmelidir.
Ankesörlü/sabit telefonlardan gelen aramalar nasıl oluşabilir?
FETÖ/PDY soruşturmalarında ankesörlü/sabit hatlarla irtibat kurma yönteminin özelliklerine ilişkin yoğun bilgiler elde edilmiş ve bunlar kategorize edilmiştir. Ancak bir HTS kaydında ankesörlü veya sabit hattan arandığı görünen bir kişinin durumu her zaman tek bir ihtimalle açıklanamaz. Aksine farklı olasılıklar değerlendirilmelidir:
-Şahıs, gerçekten ankesörlü/sabit hattan aranmış olabilir. Bu, soruşturmalara esas alınan temel varsayımdır.
-Şahıs kendi telefonunun yasadışı dinleme faaliyetinde araç olmasına izin vermiştir.
-Şahsın telefonuna yöneltilen bir çağrı ile operatör santrallerine sızılmış olabilir.
-Şahıs, yasadışı dinleme ve casusluk faaliyetinin mağduru olabilir.
Tüm bu ihtimaller HTS kayıtlarına ankesörlü/sabit hattan aranma şeklinde yansıyabilmektedir. Oysa her bir ihtimalin hukuki açıdan farklı sonuçları vardır. Bu nedenle soruşturmaların yalnızca ilk ihtimal üzerinden yürütülmesi, eksik ve yanıltıcı değerlendirmelere yol açacaktır.
GSM TELEFONLARININ ÇALIŞMA SİSTEMLERİ VE GÜVENLİK AÇIKLARI
GSM iletişim sisteminin güvenlik mimarisini anlamak, ankesörlü/sabit telefon kayıtlarının nasıl manipüle edilebileceğini kavramak açısından gereklidir.
GSM mimarisi
GSM iletişim sistemi, cep telefonu ile mobil şebeke arasında kurulan çok katmanlı bir haberleşme yapısıdır. GSM mimarisi aşağıda sunulmuştur:
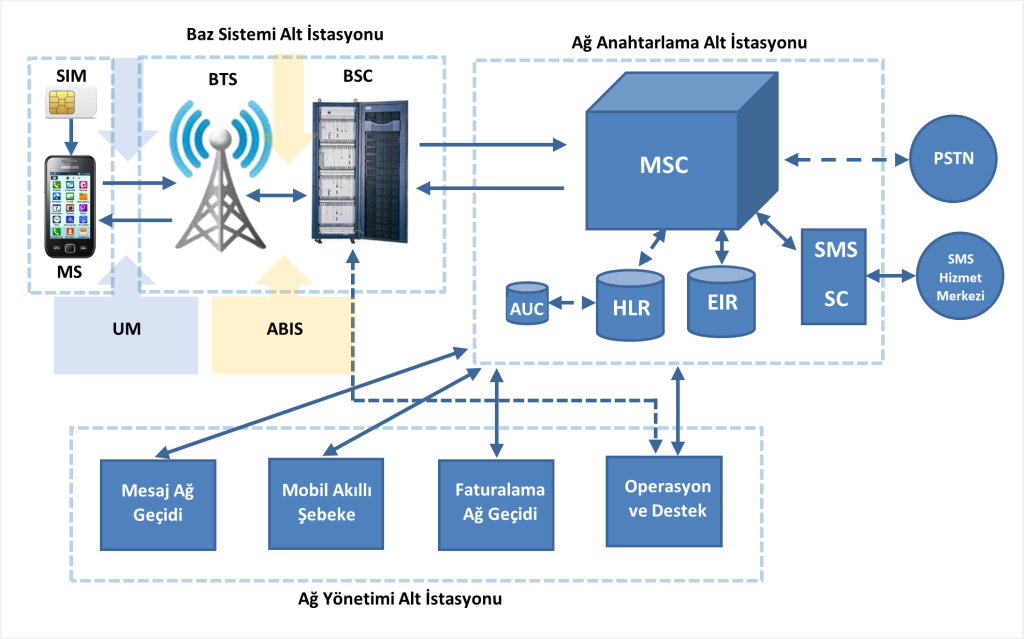
GSM mimarisinde sistemin ilk halkasını kullanıcının cep telefonu olan Mobil İstasyon (MS) oluşturur. Abonelik sözleşmesi + mobil cihaz + SIM karttan oluşan bu yapı bundan sonra “Abone” veya “cep telefonu” olarak anılacaktır. Cep telefonu, en yakın Baz İstasyonuna (BTS) radyo sinyalleri aracılığıyla bağlanır. Cep telefonu ile Baz İstasyonu arasındaki bu kablosuz bağlantı, “Um” adı verilen hava ara yüzü üzerinden gerçekleşir.
Kullanıcının yaptığı konuşmalar, gönderdiği mesajlar ve veri trafiği ilk olarak bu hava ara yüzünden geçer. Ancak buradan iletilen sinyaller doğrudan okunabilir nitelikte değildir; çünkü sistem, haberleşmenin güvenliğini sağlamak amacıyla şifreleme kullanır. Baz istasyonları Abis adı verilen ara yüz üzerinden Baz İstasyonu Denetleyicisine (BSC), oradan da Mobil Anahtarlama Merkezine (MSC) bağlanır. Şebekenin yönetimi, yönlendirme işlemleri ve çağrı kontrolü bu merkezi sistem üzerinden yürütülür.
Dolayısıyla GSM haberleşmesi; telefon, Baz İstasyonu ve merkezi şebeke birimleri arasında sürekli veri alışverişine dayanan; şifreleme ve tek taraflı kimlik doğrulama mekanizmalarıyla korunan teknik bir iletişim mimarisidir. Yasal dinlemeler genellikle operatör altyapısında, yani Abis ve devamındaki şebeke katmanları üzerinden gerçekleştirilmektedir. Yasadışı dinlemeler ise çoğunlukla cep telefonu ile Baz İstasyonu arasındaki hava ara yüzünü (Um) hedef almaktadır.
GSM güvenliği
GSM şebekelerinde güvenliğin sağlanması için temelde üç algoritma kullanılmaktadır. Bunlar A3, A8 ve A5’tir. Bu algoritmalar, teknolojinin gelişimine, mevcut algoritmaların kırılmasına ve güvenlik ihtiyaçlarının artmasına bağlı olarak zaman içinde değişmiştir.
- A3: Kimlik doğrulama algoritması
- A8: Gizli Oturum Anahtarı (Kc) üretim algoritması
- A5: Akış şifreleme algoritması
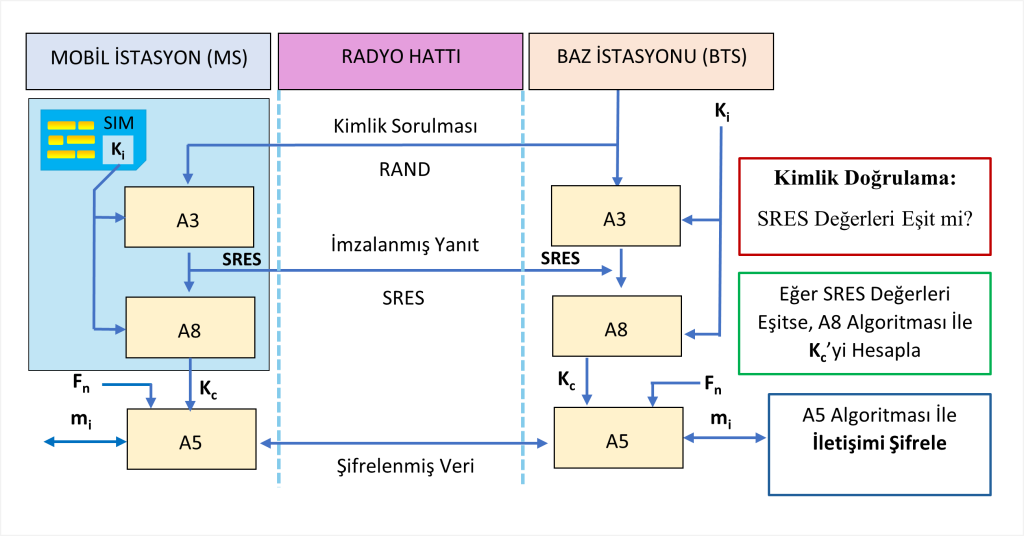
GSM güvenlik diyagramı aşağıda verilmiştir:
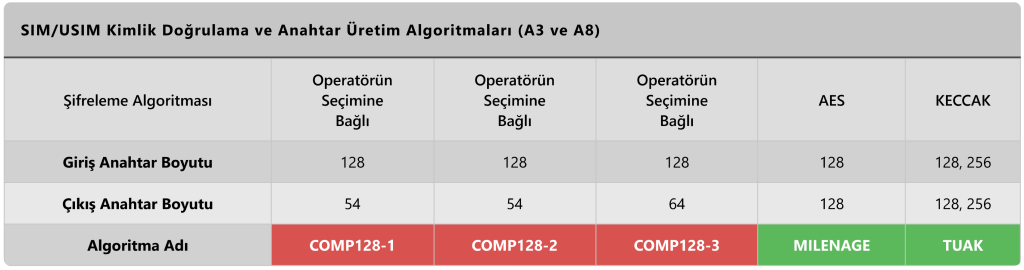
Aşağıda kimlik doğrulama (A3) ve anahtar üretimi (A8) için 3GPP/GSMA algoritmaları verilmiştir. Yeşil algoritmalar güvenlidir, kırmızı algoritmalar yalnızca 64 bit veya daha düşük güvenlik sunar:
GSM nesilleri ve algoritmalar
↘2G (GSM) döneminde A3 ve A8 algoritmaları için COMP128 Ailesi olarak anılan COMP128-1, COMP128-2, COMP128-3 kullanılmıştır. Ancak bu algoritmaların zafiyetleri giderilememiştir.
↘3G’ye (UMTS) geçişle birlikte, A3 ve A8 işlevlerini yerine getirmek üzere AES-128 şifreleme altyapısı üzerine inşa edilmiş MILENAGE algoritma seti tanımlanmış ve GSM-MILENAGE adıyla standartlaştırılmıştır. 2009’da Türkiye’de 3G hizmetinin başlamasıyla operatörler MILENAGE algoritmasını kullanmaya başlamıştır.
↘4G (LTE) ve sonrasında ise KECCAK altyapısı üzerine kurulu TUAK algoritma seti geliştirilmiştir. TUAK, teknik olarak farklı bir temele dayanmasına rağmen üstlendiği işlevin ve sağladığı çıktıların MILENAGE ile neredeyse aynı olduğu söylenebilir. Türkiye’de 4.5G’nin devreye girmesiyle özellikle yeni nesil SIM kartlarda TUAK algoritması kullanılmaya başlanmıştır.
↘Özetle, günümüzde bir SIM kart, MILENAGE veya TUAK gibi algoritmalarla çalışsa da yaptığı iş teknik olarak hala A3 ve A8 fonksiyonlarını yerine getirmek; yani şebekeye kimlik doğrulaması yapmak ve şifreleme için oturum anahtarı üretmektir. A5 ise Cep Telefonu ile Baz İstasyonu arasındaki ses ve veri trafiğini şifreleyen algoritmalar ailesidir.
Şifreleme ve bütünlük algoritmaları
Aşağıda şifreleme ve bütünlük koruması için 3GPP/GSMA algoritmaları verilmiştir. Yeşil algoritmalar güvenlidir, sarı algoritmalara teorik saldırılar ortaya konulmuştur, kırmızı algoritmalar yalnızca 64 bit veya daha düşük güvenlik sunar:
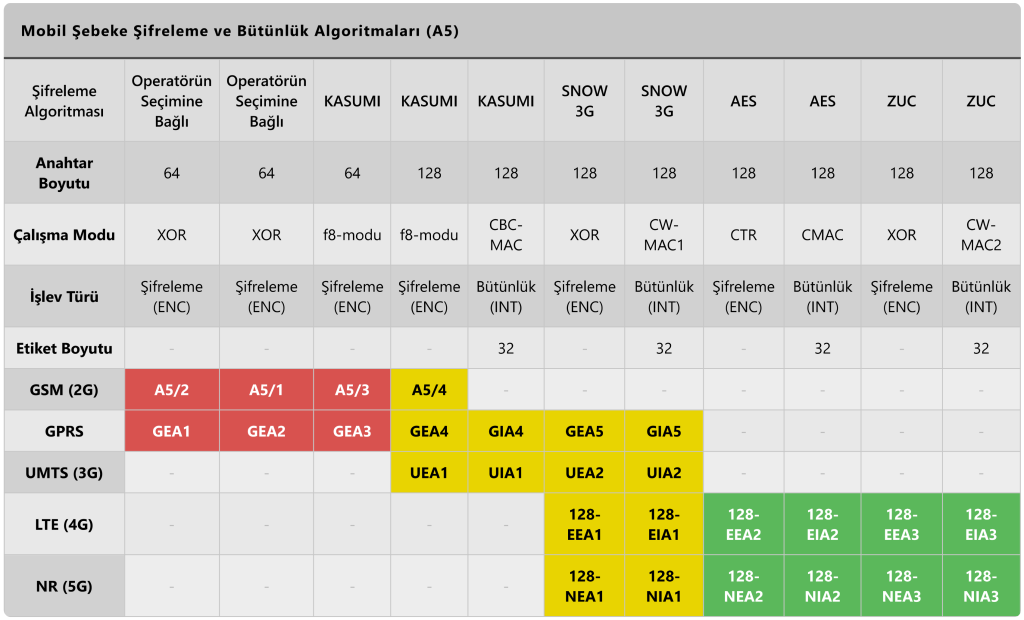
2G spesifikasyonlarında hava ara yüzü şifrelemesi için tanımlanan ilk algoritmalar A5/1, A5/2 ve A5/3 olmuştur. Ancak günümüz standartlarında bu algoritmaların tamamı 64 bit veya daha düşük güvenlik sunmakta ve çeşitli saldırılarla kırılmış kabul edilmektedir.
1994’te Ross Anderson algoritmaların genel tasarımını sızdırmış; 1998–1999 yıllarında Marc Briceno, Ian Goldberg ve David Wagner A5/1 ve A5/2’nin yapısını ortaya çıkarmış, ardından A5/2 kısa sürede kırılmıştır. 2000’de ise Alex Biryukov, Adi Shamir ve David Wagner A5/1’in anahtarını çözebilen ilk gerçek zamanlı saldırı yöntemini geliştirmiştir. 2010’da KASUMI tabanlı A5/3 için sandviç saldırısı adı verilen teorik bir saldırı yayınlanmıştır. Bu algoritma da pratikte güvensiz kabul edilmektedir. KASUMI tabanlı A5/4’e yönelik teorik saldırılar bulunmakla birlikte pratikte yaygın bir kırılma tespit edilmemiştir. 2G’den sonraki nesillerde AES, SNOW 3G ve ZUC tabanlı algoritmalar kullanılmaya başlanmış; bunların önemli bir bölümü günümüzde güvenli kabul edilmiştir.
Verilerin zaman ve koşullara göre değerlendirilmesi
↘ Bugün Türkiye’de GSM aboneleri; kullandıkları şebeke ve SIM kartın özelliklerine göre farklı kombinasyonlarla korunmaktadır. Bu nedenle, bir soruşturmada HTS kaydının oluştuğu tarihte hangi nesil şebekenin ve hangi güvenlik algoritmalarının kullanıldığının tespit edilmesi hayati önem taşımaktadır. Özellikle yalnızca 64 bit veya daha düşük güvenlik sağlayan ve pratik saldırılarla kırıldığı bilinen algoritmaların kullanıldığı dönemlere ait HTS kayıtlarının tek başına güvenilir delil olarak değerlendirilmesi teknik açıdan tartışmalıdır.
↘ Ayrıca sahte Baz İstasyonu veya IMSI catcher olarak bilinen GSM Dinleme Cihazları, hedef telefonları daha düşük güvenlik seviyelerine veya şifrelemesiz iletişime zorlayabilmektedir. Bu teknik gerçeklik, ankesörlü telefon davalarında delillerin dönemsel teknoloji ve müdahale ihtimalleri açısından incelenmesini zorunlu kılmaktadır.
↘ Bugün güvenli kabul edilen AES-256, ZUC veya SNOW 3G gibi algoritmaların gelecekte çözülemeyeceğini söylemek bilimsel açıdan mümkün değildir. Teknolojik gelişmeler ışığında bugün güvenilir kabul edilen bir kayıt, yarın tamamen farklı anlamlar taşıyabilir. Henüz çözülmediği bilinen algoritmaları çözme kabiliyetine sahip GSM dinleme sistemleri bu yazının yazıldığı tarihte satıştadır. Dolayısıyla adli süreçlerde delillerin değerlendirilmesinde, kullanılan teknolojinin zaman içindeki gelişimi ve olası gelecek kırılmalarının da göz önünde bulundurulması maddi gerçeğe ulaşılması açısından zorunludur.
CEP TELEFONLARI VE TEMEL GÜVENLİK AÇIKLARI
GSM’in güvenlik mimarisi anlaşıldıktan sonra, cep telefonlarının nasıl çalıştığına ve temel güvenlik açıklarının görünümüne bakmak gerekir.
Birinci aşama: Telefon nasıl açılıyor?
Bir cep telefonunun GSM şebekesine erişebilmesi; arama yapabilmesi, çağrı alabilmesi, kısa mesaj gönderip alabilmesi ve baz istasyonları arasında dolaşabilmesi için öncelikle şebekeye başarıyla kaydolması ve kimliğinin doğrulanması gerekir. Bu sürecin temelini, GSM mimarisinde kullanılan hücresel kimlik doğrulama algoritması olan A3 oluşturur.
A3 algoritmasının iki sabit girdisi bulunmaktadır:
-128 bitlik Gizli Anahtar (Kᵢ): Abonenin SIM kartında ve operatörün Doğrulama Merkezinde (AuC) saklanır.
-128 bitlik Rastgele Sayı (RAND): Her kimlik doğrulama oturumunda Mobil Anahtarlama Merkezi (MSC) tarafından yeniden üretilerek Aboneye gönderilir.
Algoritma, bu iki girdiyi kullanarak 32 bitlik İmzalı Yanıtı (SRES) üretir. SRES, cihazda ve operatör tarafında birbirinden bağımsız, ayrı ayrı hesaplanır. A3 algoritması blok diyagramı aşağıda sunulmuştur:
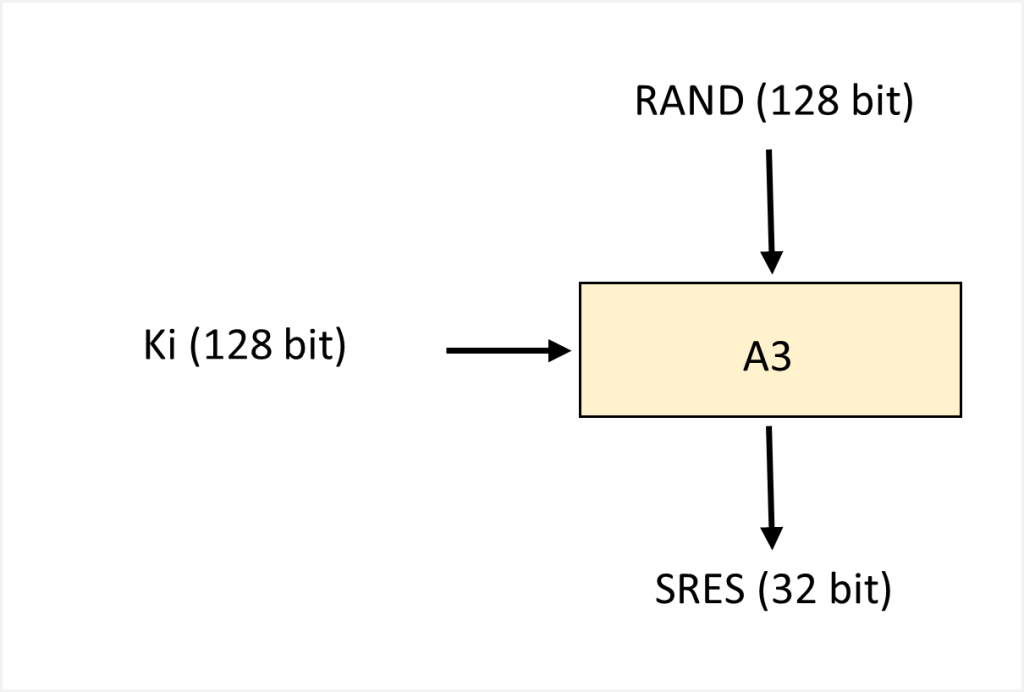
Teknik işleyiş adımları şu şekildedir:
➢ MSC, Baz İstasyonu üzerinden Aboneye RAND değerini gönderir.
➢ Abonenin cihazı, SIM kartındaki Kᵢ ile bu RAND’ı A3 algoritmasına sokarak SRES’i hesaplar.
➢ Hesaplanan SRES, Baz İstasyonu üzerinden operatöre iletilir.
➢ Operatör, kendi tarafında sakladığı aynı Kᵢ ve RAND değerleriyle SRES’i bağımsız olarak hesaplar.
➢ Operatör, cihazdan gelen SRES ile kendi hesapladığı SRES’i karşılaştırır.
Sonuç olarak iki SRES değeri eşitse Abonenin kimliği doğrulanır ve şebeke erişimi (hat) açılır. Eşit değilse doğrulama başarısız olur ve hat açılmaz.
Bu mekanizma GSM güvenliğinin ilk ve en kritik katmanını oluşturmaktadır. Ancak A3 algoritması yalnızca Abonenin şebekeye doğrulanmasını sağlar; şebekenin Aboneye doğrulanmasını sağlamaz. İşte bu tek taraflı doğrulama açığı, sahte Baz İstasyonu saldırılarının ve Ortadaki Adam Müdahalelerinin temelini oluşturmaktadır.
İkinci aşama: A8 algoritması ne işe yarar?
A3 algoritması ile kimlik doğrulaması tamamlanıp hat açıldıktan sonra, GSM güvenlik mimarisinin ikinci temel bileşeni olan A8 algoritması devreye girer. A8’in işlevi, ses ve veri iletişiminin şifrelenmesinde kullanılacak olan Gizli Oturum Anahtarını (Kc) üretmektir. Bu anahtar, Gizlilik Anahtarı veya Şifreleme Anahtarı olarak da adlandırılır. Kc üretildikten sonra Abone, şebeke ile şifreli haberleşmeye hazır hale gelir.
A8 algoritmasının girdileri A3 ile aynıdır: SIM kartta ve operatörün Doğrulama Merkezinde saklanan 128 bitlik Gizli Anahtar (Kᵢ) ile her oturumda Mobil Anahtarlama Merkezi tarafından yeniden üretilen 128 bitlik Rastgele Sayı (RAND). Algoritma, bu iki girdiyi kullanarak 64 bitlik Gizli Oturum Anahtarını (Kc) üretir. Kc, Abonenin cihazında ve operatör tarafında birbirinden bağımsız olarak hesaplanır ve hava ara yüzü üzerinden asla transfer edilmez. A8 algoritması blok diyagramı aşağıda sunulmuştur:
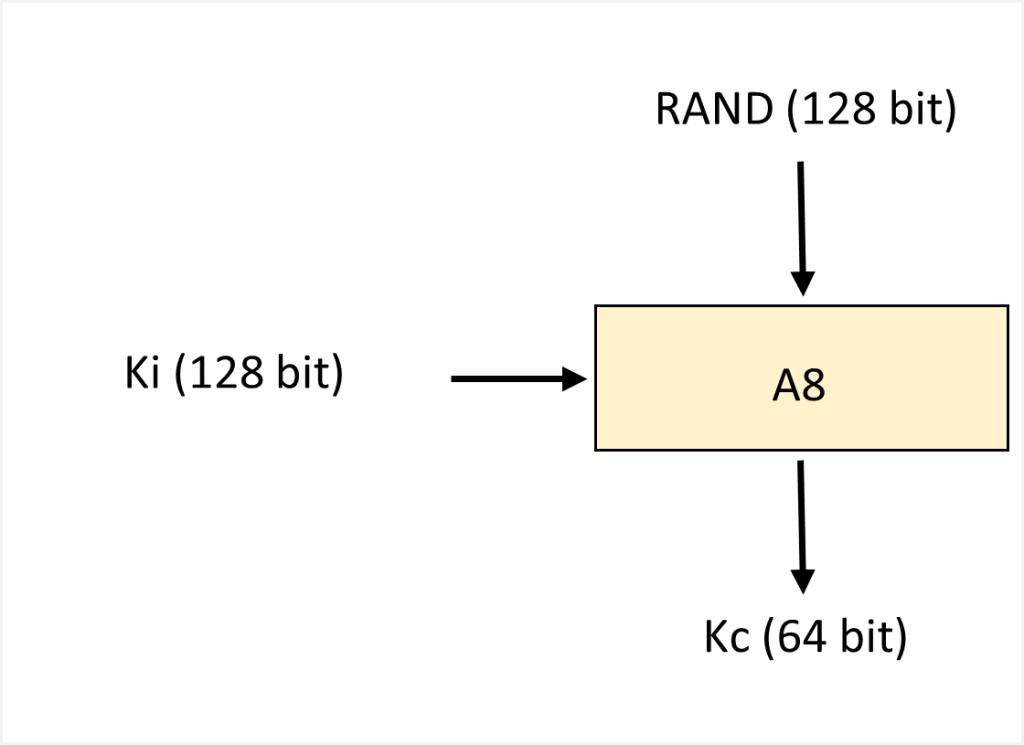
Teknik işleyiş adımları aşağıdaki gibidir:
➢MSC, Baz İstasyonu üzerinden Aboneye RAND değerini gönderir.
➢Abonenin cihazı, SIM kartındaki Kᵢ ile bu RAND’ı A8 algoritmasına sokar ve Kc’yi hesaplar.
➢Operatör kendi tarafında sakladığı aynı Kᵢ ve RAND ile Kc’yi bağımsız biçimde hesaplar.
GSM şebekesinde hız optimizasyonu amacıyla Kimlik Doğrulama Üçlüleri (RAND, SRES, Kc) önceden üretilip MSC/VLR’de saklanmaktadır. Bu sayede her çağrı anında yeniden hesaplama yapılmaz; ancak bu pratiklik belirli güvenlik açıklarını da beraberinde getirmektedir. Bunun yanında, A8 işlevini yerine getiren algoritmanın yapısına göre Kc anahtarının uzunluğu değişmektedir. COMP128-1 ve COMP128-2 algoritmalarının tasarımında, üretilen 64 bitlik Kc anahtarının son 10 biti her zaman sıfır (0) olarak alındığı için etkin anahtar uzunluğu 54 bite düşmektedir. 54 bitlik anahtar, gelişen işlemci güçleri karşısında kaba kuvvet saldırılarına karşı yeterli direnci gösterememiştir. COMP128-3 algoritmasında 64 bitin tamamı kullanılmasına rağmen bu algoritma da kırılmıştır. MILENAGE algoritması 128 bit, TUAK algoritması ise 128 bit veya 256 bit anahtar uzunluğuyla şimdilik güvenli varsayılmaktadır.
Kc üretildikten sonra, şebeke ile Abone arasında şifreli haberleşme için gerekli altyapı hazır hale gelir. İletişim, bir sonraki aşamada açıklanacak olan A5 akış şifreleme algoritması kullanılarak gerçekleştirilir.
Üçüncü aşama: Telefon görüşmemiz nasıl şifreleniyor?
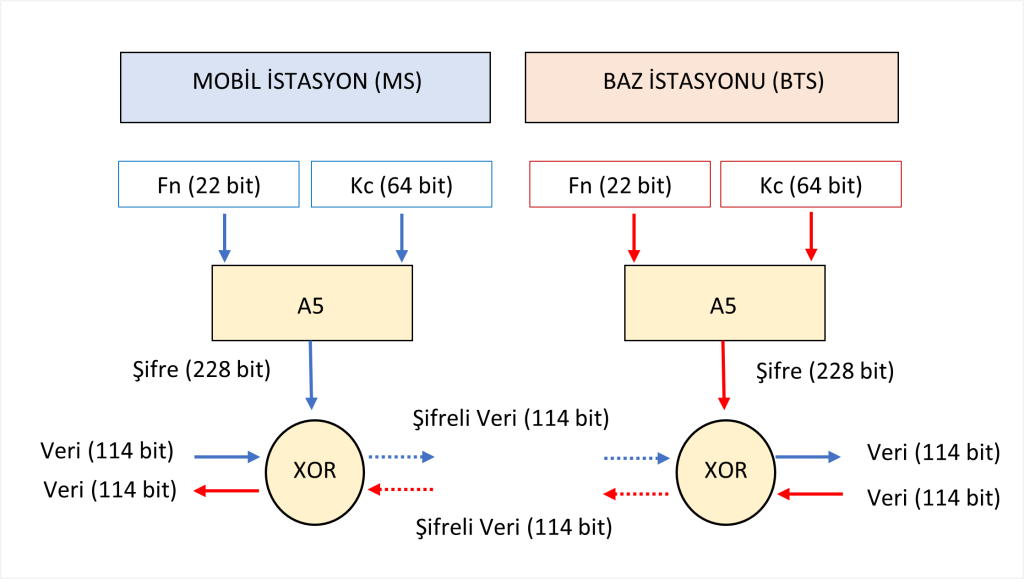
GSM güvenlik mimarisindeki üçüncü temel algoritma olan A5, Cep Telefonu ile Baz İstasyonu arasındaki hava ara yüzünde iletilen ses ve veri trafiğini şifrelemekten sorumludur. Yasadışı dinleme faaliyetlerinin temel hedeflerinden biri de bu algoritmadır çünkü A5 çözüldüğünde konuşmaların içeriği, kısa mesajlar ve veri paketleri elde edilebilmektedir.
A5 aslında bir algoritma ailesidir ve yıllar içinde farklı güvenlik seviyelerine sahip birçok versiyonu (A5/0, A5/1, A5/2, A5/3, A5/4) tanımlanmıştır. Zaman içinde güvenlik ihtiyaçlarına paralel olarak A5 işlevi; SNOW 3G, AES ve ZUC tabanlı algoritmalar tarafından yerine getirilmeye başlanmıştır. A5 algoritması ile şifreleme ve şifre çözme diyagramı aşağıda verilmiştir:
GSM haberleşmesinde zamanlama ve şifrelemenin önemi
TDMA (Zaman Bölmeli Çoklu Erişim) birden fazla kullanıcının aynı frekans kanalını zaman dilimlerine bölerek paylaşmasını sağlayan bir çoklu erişim tekniğidir. GSM sisteminde her frekans kanalı 8 ardışık zaman dilimine ayrılmıştır. Her kullanıcıya bu 8 zaman diliminden biri tahsis edilir; kullanıcı yalnızca kendisine ait zaman diliminde veri gönderir veya alır. Toplam 8 zaman dilimi yaklaşık 4.615 milisaniye sürdüğünden, bu döngü insan kulağı tarafından kesintisiz iletişim olarak algılanır.
GSM’nin temel zamanlama birimi olan TDMA çerçevesi işte bu 8 zaman diliminden oluşur. Çerçeve Numarası (Fn), her yeni TDMA ile birlikte, yani yaklaşık her 4.615 milisaniyede bir artar. Bunun temel nedeni güvenliktir. A5, Fn her değiştiğinde farklı bir şifreleme anahtarı üretir. Bu şekilde aynı Kc kullanılsa bile her zaman diliminde farklı bir şifreleme uygulanmış olur. Bu mekanizma, iletişimin daha güvenli hale gelmesini ve Tekrar Saldırılarına karşı korunmasını sağlar. Şifreleme desenlerinin eşzamanlı değişebilmesi için her iki tarafın da bu hızlı sayacı takip etmesi gerekir. Nitekim yukarıda da belirtildiği üzere, A5 çözüldüğünde konuşmalar şifresiz biçimde elde edilebildiğinden, yasadışı dinleme faaliyetlerinin odağında özellikle bu algoritma bulunmaktadır.
A5/2’nin düşük bit uzunluklu ve düzensiz saatlenen bir LFSR (Doğrusal Geri Beslemeli Kaydırma Yazmacı) yapısı vardır. Bu basit ve kırılgan yapının aksine KASUMI tabanlı A5/3 bir Feistel ağı olarak tasarlanmıştır. Daha sonra bu yapı 128 bit anahtara sahip A5/4 olarak güçlendirilmiştir. 3G ve 4G’de kullanılan SNOW 3G; güçlü bir LFSR ile Durum Makinesi (FSM) kombinasyonuna sahiptir. ZUC algoritması ise oldukça karmaşık bir akış şifresidir. AES ise tamamen farklı bir mimari üzerine kurulmuş olup SPN (Yerine Koyma-Permütasyon Ağı) yapısıdır. Sonuç olarak A5 işlevini yerine getiren bu akış şifreleme algoritmaları; yasal düzenlemeler, güvenlik ihtiyaçları ve operatör tercihleri doğrultusunda seçilerek kullanılmaktadır.
GSM’İN TEMEL GÜVENLİK AÇIKLARI
2G, 3G, 4G ve 5G nesillerinin tarihsel gelişim sürecinde tespit edilmiş beş temel güvenlik açığı bulunmaktadır. Bu açıklar, yasadışı dinleme faaliyetlerinin ve HTS kayıtlarına müdahalenin teknik altyapısını oluşturmaktadır.
➢ 1) Tek taraflı kimlik doğrulaması: GSM şebekelerinde doğrulama sürecinde yalnızca Abone şebekeye doğrulanmakta; şebeke Aboneye doğrulanmamaktadır. Bu asimetrik güvenlik yaklaşımı, saldırganlara gerçek Baz İstasyonunun yerine geçerek sahte Baz İstasyonu kurma olanağı vermektedir. Böylece saldırgan, hedef kişinin tüm iletişimini ele geçirebilmektedir.
➢ 2) Zayıf algoritmaya zorlama: Saldırgan, hedef kişiyi aynı şebeke teknolojisi içerisinde daha zayıf bir şifreleme algoritması kullanmaya zorlamaktadır. GSM protokolünde şifreleme algoritması müzakeresi tek taraflı olarak şebeke tarafından belirlendiği için, sahte Baz İstasyonu Aboneye A5/0 gibi şifrelemesiz veya A5/2 gibi zayıflatılmış algoritmaları önerebilmektedir. Bu sayede saldırgan, şifreleme anahtarını kırarak konuşmaları dinleyebilmekte veya kaydedebilmektedir.
➢ 3) Kimlik doğrulama öncesi ele geçirme ya da Abonenin hattının önceden açılması: Bu güvenlik açığı, A3 algoritmasının yapısından kaynaklanmaktadır. GSM’de kimlik doğrulama; SIM kartta saklı Gizli Anahtar (Kᵢ) ile operatörün gönderdiği RAND değeri kullanılarak SRES üretilmesine dayanır. Saldırgan, teknik olarak Gizli Anahtarı (Kᵢ) elde edebiliyorsa veya SRES sinyalini önceden üretebilecek bir altyapı kurmuşsa, Abonenin cihazından önce doğrulama yanıtını operatöre göndererek hattı açabilmektedir. Bu durumda hedef kişinin telefonunda herhangi bir çağrı işareti oluşmaz; telefon çalmaz ve ekranda hareket görülmez. Saldırgan, hedef kişinin telefonunu sahte bir oturuma bağlayarak onu ortam dinlemesi yapan bir mikrofona dönüştürebilir. Bu yöntemle, gerçekte yapılmamış görüşmelerin kayıtları HTS verilerine yansıyabilmektedir.
➢ 4) Ağ sürüm düşürme saldırısı veya indirgeme saldırısı: Bu saldırı türü tüm şebeke katmanını hedef alır. Saldırgan; sahte Baz İstasyonu üzerinden daha güçlü sinyal yaymak veya belirli sinyalleri bloke etmek suretiyle hedef cihazın daha güvenli olan 4G ya da 5G ağına bağlanmasını engelleyebilir. Böylece cihaz, bilinen güvenlik zafiyetleri bulunan 2G ağına düşmeye zorlanır. Sonuç olarak saldırgan; 2G’nin zayıf veya kırılmış şifreleme algoritmalarını (A5/1, A5/2) kullanarak ya da hiç şifre olmadan (A5/0) haberleşmeyi dinleyebilir. Bu yöntem, 4G ve 5G’nin AES, SNOW 3G, ZUC gibi güçlü güvenlik katmanlarını tamamen devre dışı bırakarak hedef cihazı korumasız bir iletişim ortamına çekmektedir.
➢ 5) Ara yüz şifreleme eksikliği ve şifreli metin saldırıları: 2G’nin en kritik tasarım kusurlarından biri, yalnızca hava ara yüzü üzerinde şifreleme öngörülmesi; buna karşılık Abis, A ara yüzü ve çekirdek ağ katmanları gibi ağ içi iletimlerde şifrelemenin zorunlu tutulmamasıdır. Bu durum, operatör altyapısına sızmayı başaran bir saldırganın ses trafiğini ve sinyalizasyon verilerini açık metin olarak ele geçirebilmesine olanak tanımaktadır. 2003’te Barkan, Biham ve Keller tarafından ortaya konulan “Yalnız Şifreli Metin Saldırısı” saldırganın şifreli mesajları kullanarak anahtarı çözebilmesini sağlayan bir yöntemdir. Saldırı ile birkaç saniyelik şifreli konuşma trafiğinin yakalanmasının gerçek zamanlı anahtar çözümü için yeterli olabileceği pratik olarak gösterilmiştir.
Ortadaki Adam Saldırısı
Bilim insanları, yukarıda detaylandırılan güvenlik açıklarını kullanarak özellikle A5/1 ve A5/2 olmak üzere A5 algoritma ailesini kırmış ve GSM görüşmelerinin yasadışı biçimde dinlenebileceğini ispatlamışlardır. Bu saldırıların tamamı genel olarak Ortadaki Adam Saldırısı kapsamında değerlendirilmektedir. Bu tür müdahalelerde yaygın olarak GSM dinleme sistemleri kullanılmaktadır. Özellikle ağ düşürme ve algoritma düşürme saldırılarının birlikte kullanılması, modern koruma mekanizmalarına sahip bir akıllı telefonun dahi eski ve kırılgan 2G standartlarına zorlanarak dinlenebilmesini mümkün hale getirmektedir. Bu teknik gerçeklik, ankesörlü telefon soruşturmalarında HTS kayıtlarının değerlendirilmesi sırasında, ilgili dönemin teknolojik koşullarının ve olası müdahale yöntemlerinin mutlaka dikkate alınması gerektiğini göstermektedir.
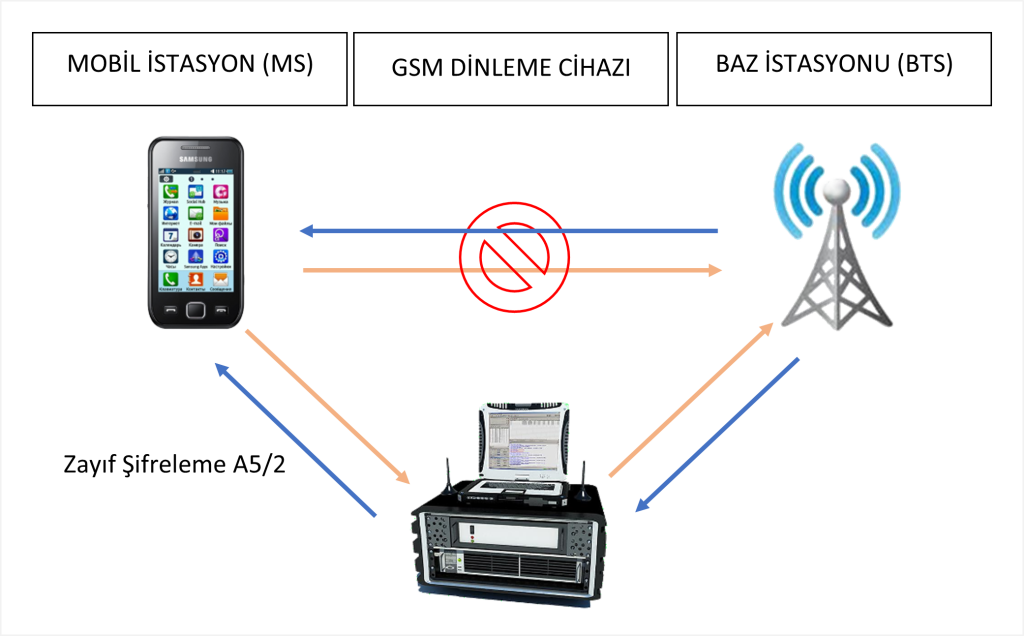
GSM Dinleme Cihazı, gerçek Baz İstasyonu ile Abonenin arasına girer ve Aboneye karşı Baz İstasyonu, Baz İstasyonuna karşı Abone gibi davranır. Böylece ikisi ile de geçerli birer oturum açar ve tüm haberleşmeyi izleyebilir. Ortadaki Adam Saldırıları, yarı aktif GSM dinleme sistemi ile yapılır. Bunun dışında, sisteme hiç müdahale etmeyen, sadece kayıt alan pasif dinleme sistemleri ile hibrit sistemler de mevcuttur.
Aşağıdaki şemada Ortadaki Adam Saldırısı gösterilmektedir:
Telefon santrallerine sızılması (hacklenmesi)
GSM dinleme sistemlerinin, SIM karta fiziksel erişim olmaksızın ve operatör desteği almadan Gizli Anahtarı (Ki) ele geçirebilmesi için bir pilot aramaya ihtiyaç duyulmaktadır. Bu arama geldiğinde GSM Dinleme Cihazı hattı açar. Hedef kişinin telefonu çalmaz, ekranda herhangi bir belirti görünmez ancak telefon oturuma bağlanır. Bu durum HTS kayıtlarında gerçek bir arama gibi görünse de aslında sistemin arka kapılarından gerçekleştirilen bir müdahaleden ibarettir. Buradaki amaç, Ortadaki Adam Saldırısı yoluyla hedef cihazı GSM Dinleme Sisteminin sahte Baz İstasyonu işlevi gören bölümüne bağlamak ve öncelikle Gizli Oturum Anahtarını (Kc) elde etmektir. Daha sonra tersine hesaplama yöntemleriyle Gizli Anahtar (Ki) ele geçirilir.
Bu tür pilot aramaların yapılabilmesi için operatör santrallerine sızılması gerekmektedir. Zira resmi bir abonelik üzerinden gerçekleştirilecek yasa dışı aramalar, faillerin kısa sürede tespit edilmesine yol açacaktır.
Bu konuda dikkat çekici bilimsel çalışmalardan biri, IEEE (Elektrik ve Elektronik Mühendisleri Enstitüsü) tarafından Bangladeş’te düzenlenen SKIMA 2014 Konferansı’nda sunulmuştur. Ajay Shrestha’nın “Security of SIP-Based Infrastructure against Malicious Message Attacks (VoIP Security)” başlıklı çalışmasında, operatör santrallerine nasıl sızılabileceği uygulamalı biçimde gösterilmiştir. Bu çalışma, operatör kayıtlarının güvenilirliğinin teknik olarak ayrıca incelenmesi gerektiğini ortaya koymaktadır.
Operatöre bozuk SIP (Oturum Başlatma Protokolü) mesajı gönderilerek santral veri tabanına sızılması amacıyla yapılan aramalar, ankesörlü/sabit telefonun HTS kayıtlarında her zaman ‘Başarısız’ olarak görünmektedir. Ancak hedef kişinin HTS kayıtlarında hiçbir arama görünmemektedir. Santrale sızma amacıyla hedef kişinin telefona yapılan çağrı, sistemi hataya sürüklemek ve açık vermesini sağlamak için yapılır. Çünkü iletişim, daha en başta bozuk SIP mesajı üzerinden başlatılmıştır ve hedef kişinin operatörüne ulaşmamaktadır. Buna rağmen bu tür santral müdahalesi girişimlerinin bazı ankesörlü/sabit telefon soruşturmalarında delil olarak kabul edildiği görülmektedir.
Özetle yöntem şu şekilde işletilmektedir:
➢ Sabit telefondan Operatöre bozuk SIP mesajı gönderilir,
➢ SQL enjeksiyonu yöntemiyle santralin veri tabanına sızılır,
➢ Veri tabanında abonesi olmayan hatlar açılabilir, çağrı kayıtları eklenebilir veya silinebilir. Hatta içerisinde harf bulunan telefon abonelikleri dahi üretilebilir,
➢ Abonesi olmayan hatlar veya mevcut hatlar üzerinden sahte aramalar yapılabilir.
Bu teknik bilgiler ışığında şu soruların tartışılması mümkündür:
Gerçekte hiç var olmamış bir aramanın HTS kaydına işlenmesi nedeniyle bazı kişiler FETÖ’nün mahrem yapılanmasıyla ilişkilendirilmiş olabilir mi?
Ankesörlü/sabit hat deliline yönelik kategorik yaklaşım nedeniyle hatalı mahkumiyet kararları verilmiş olabilir mi?
Ankesörlü/sabit hat soruşturmalarında kullanılan numaraların operatör kayıtları incelendiğinde, gerçekte var olmayan kaç numara olduğu ortaya çıkabilir?
Ankesörlü/sabit telefon aramaları ve casusluk faaliyetleri
Fethullahçı Terör Örgütü/Paralel Devlet Yapılanmasının, devlet kurumlarına yerleştirdiği mensupları aracılığıyla hedef aldığı kişilere yönelik olarak yıllarca sahte delil üretme, delil karartma ve kumpas yöntemlerine başvurduğu bilinmektedir. Örgütün çalışma yöntemleri yukarıda açıklanan teknik bilgilerle birlikte değerlendirildiğinde, casusluk amacıyla dinlenen kamu personeli ve asker kişilere ait HTS kayıtlarına, FETÖ/PDY ile irtibatlı oldukları izlenimini verecek sahte kayıtlar yerleştirilmiş olabileceği ihtimali de yargılamalarda tartışılmalıdır.
Yabancı istihbarat örgütlerinin GSM dinleme sistemleri kullandığı bilinen bir gerçektir. Bunun en çarpıcı örneklerinden biri, Almanya Başbakanı Merkel’in ABD Ulusal Güvenlik Ajansı tarafından dinlendiği iddiasıdır. Türkiye’de de özellikle 2000’lerin başından itibaren kamuoyuna yansıyan ses kayıtları, yasadışı dinleme faaliyetlerinin varlığını göstermiştir.
Çarpıcı bir örnek…
Bu kapsamda, 2008’de yayımlanan TBMM Araştırma Komisyonu Raporu dikkat çekici bir örnek oluşturmaktadır. CHP Genel Sekreterinin yasa dışı dinlendiği iddiasını incelemek amacıyla hazırlanan raporun sonuç bölümünde şu ifadelere yer verilmiştir:
“…2008/95762 soruşturma sayılıda; yasadışı dinlemenin kamu görevlileri tarafından yapıldığı
İddiasına ilişkin olarak, “Mağdur Önder Sav’ın cep telefonunun veya makam odasının herhangi bir birim tarafından dinlenmediği, misafiri ile yaptığı görüşmenin cep telefonunu açık bırakması üzerine not alınarak kaydedildiği, …mağdura ait cep telefonunu gizlice dinleyen bir kamu görevlisi bulunmadığı” gerekçesiyle kovuşturmaya yer olmadığına karar verilmiş….
…2008/1353 basın soruşturma sayılıda ise; “Her ne kadar yakınıcı, kullandığı cep telefonunu açmadığını, telefonunun bir başka yöntemle dinlenip görüşmenin bilgisi ve rızası dışında yapıldığını savunmuş ise de, telefon ve donanımı üzerinde yaptırılan bilirkişi incelemesine göre telefonda çağrıyı kabul etmeden görüşmeyi başlatacak bir programa rastlanmadığı ve telefon tuşlarının fonksiyonlarını olağan biçimde yerine getirdiği, bu durumda yakınıcının telefonunun açılmadan bir başka yöntemle dinlendiği yönündeki iddiasının yerinde olmadığı” vurgulanmak suretiyle, yakınıcının telefonu arandığında çağrıyı kabul edip telefonunu açık bırakması üzerine misafiri ile aralarında geçen konuşmaların dinlenerek not alındığı ve daha sonra gazetede yayınlandığı gerekçesiyle, şüpheliler hakkında kamu davası açıldığı görülmüştür….”
Oysa yukarıda açıklanan teknik mekanizmalar çerçevesinde, kötü niyetli üçüncü kişilerin GSM Dinleme Cihazı aracılığıyla SRES yanıtı göndererek hattı açmaları ve hedef telefonu sahte bir oturuma bağlamaları teknik olarak mümkündür. Bu durumda hedef kişinin telefonu çalmaz, ekranda herhangi bir hareket oluşmaz; ancak cihaz sahte Baz İstasyonuna bağlanarak ortamdaki sesleri ileten bir mikrofon işlevi görebilir. Dolayısıyla, raporda yer alan “telefonun açık bırakılması” değerlendirmesinin de iletişim sistemine dış müdahale ihtimali gözetilerek yeniden değerlendirilmesi gerektiği söylenebilir.
Raporda şu ifadeler de yer almıştır:
“…Soruşturma dosyasında bulunan bilirkişi raporunda; Önder Sav’a ait cep telefonunda kullanılan işletim programının eski olması nedeniyle, cep telefonuna mesaj atarak bir programın veya virüsün telefona kurulmasının mümkün olmadığı belirtilmiştir…”
Rapora göre telefonda zararlı yazılım veya virüs bulunup bulunmadığı araştırılmıştır. Ancak burada tartışılan yöntem, cihaza yazılım yüklenmesi değil; GSM Müdahalesi şeklinde Türkçeleştirebileceğimiz “GSM interruption” denen teknik müdahale olmalıdır. Bu yöntem; mobil cihaz ile Baz İstasyonu arasındaki iletişimin dinleme, kayıt altına alma veya engelleme amacıyla kesilmesi, manipüle edilmesi veya araya girilmesi anlamına gelmektedir. GSM Müdahalesi, sinyal istihbaratı faaliyetlerinin öğelerinden biridir. Cihaza fiziksel erişim gerektirmez ve doğrudan hava ara yüzü üzerinden gerçekleştirilir. Bu nedenle ortam dinleme faaliyetinin, telefonun tuş fonksiyonlarının normal çalışıp çalışmamasıyla veya cihazda zararlı yazılım bulunup bulunmamasıyla bağlantılı olmadığı açıktır.
İLETİŞİM SİSTEMİNE MÜDAHALE NASIL YAPILIYOR?
İletişim sistemine müdahaleler iç müdahaleler ve dış müdahaleler olmak üzere ikiye ayrılmaktadır. İç müdahaleler; operatör kayıtlarının değiştirilmesi, silinmesi veya bu kayıtlara yeni veriler eklenmesi, HTS kayıtlarının değiştirilmesi, silinmesi veya kayıtlara sahte veri işlenmesi şeklinde olabilmektedir. Dış müdahaleler ise; zararlı yazılım yüklenmesi, oltalama, GSM dinleme sistemlerinin kullanılması veya haberleşme sistemlerinin saldırıya uğraması gibi yöntemlerle gerçekleştirilebilmektedir.
Aşağıda, dış müdahaleler sonucunda HTS kayıtlarında ortaya çıkabilecek anomaliler açıklanmıştır.
GSM Dinleme Cihazıyla iletişim sistemine müdahale edilirken;
1-Hedef kişinin dinleme faaliyeti icra edilen Baz İstasyonu bölgesinde bulunup bulunmadığının çevrimle kontrol edilmesi
2-Hedef kişinin SIM Kartını değiştirmesi ve buna bağlı olarak Gizli Anahtarın (Ki) değişmesi
3-Hedef kişinin operatör değiştirmesi
4-Hedef kişinin fark edilmeden dinleme alanı dışına çıkması
5-Ortam dinlemesi amacıyla mobil cihazın iletişiminin sahte Baz İstasyonu üzerine alınması gibi durumlarda, dinleme faaliyetini yürüten sistemler HTS kayıtlarına hayatın olağan akışına aykırı veriler düşürebilmektedir.
Bu anomaliler HTS kayıtlarında şu şekillerde görülebilmektedir:
1-Hedef kişinin HTS kayıtlarında 65.535 saniye telefon görüşmesi kaydı
2-Hedef kişinin abonesi bulunmayan bir telefondan aranması
3-Hedef kişinin kendi numarasıyla aranması,
4-Hedef kişinin Ulusal Numaralandırma Planına uygun olmayan numara veya harf-rakam kombinasyonlarıyla aranması
5-Hedef kişinin uluslararası numarayı andırmasına rağmen Uluslararası Görüşme Sorgu Sonuçlarında yer almayan sahte numaralardan aranması
6-Hayalet numaradan aranma
7-Roaming taklidi
GSM dinleme sistemleri veya santral müdahaleleri sonucunda HTS kayıtlarında ortaya çıkabilecek bu anomaliler aşağıda teknik yönleriyle açıklanmaktadır. Bu tür anomalilerin varlığı, haberleşme sistemine dışarıdan müdahale edildiğine ilişkin güçlü göstergeler olarak kabul edilmektedir.
- 65.535 saniye görüşme kaydı
GSM haberleşmesinde normal koşullarda çağrı sona erdiğinde hat kapanır ve veri trafiği kesilir. Buna karşılık bazı HTS kayıtlarında tam olarak 65.535 saniye süren bağlantılar görülmektedir. Teknik açıdan bu durum olağan kabul edilmemektedir. 65.535 sayısı, dijital haberleşme sistemlerinde kullanılan 16 bitlik mimarinin ulaşabileceği en yüksek değerdir (2¹⁶−1). Bu nedenle telekomünikasyon uzmanları açısından bu kayıtlar, sıradan bir telefon görüşmesinden ziyade bağlantının yapay biçimde açık tutulduğunu gösteren teknik işaretler olarak değerlendirilmektedir. Bu tür senaryolarda amaç, hedef kişinin telefonuna ait Gizli Oturum Anahtarının (Kc) çözülmesidir. GSM dinleme sistemleri; sahte Baz İstasyonu, IMSI yakalayıcı ve analiz birimlerinden oluşmaktadır. Sistem, hedef telefona yapılan çağrıyı araya girerek karşılamakta ve cihazı gerçek şebeke yerine kendi oluşturduğu sahte sisteme bağlanmaya zorlamaktadır. Telefon çalmaz; çünkü cihaz, kendi adına başlatılmış meşru bir oturuma bağlandığını varsaymaktadır. Daha sonra hedef cihaz, daha zayıf şifreleme protokollerine yönlendirilmekte ve bağlantı uzun süre açık tutularak sistemin Gizli Oturum Anahtarını çözebilmesi için gerekli işlem süresi elde edilmektedir. İşte 65.535 saniyelik kayıt bu nedenle önemlidir: Teknik olarak bu süre, bağlantının doğal akış içinde gerçekleşmediğini, anahtar çözme işlemi tamamlanıncaya kadar sistem tarafından zorla sürdürüldüğünü göstermektedir. Bu durum, santral seviyesinde müdahale veya şebekeye sızma ihtimalini güçlendiren önemli bir dijital iz niteliği taşır. Gizli Oturum Anahtarı ele geçirildiğinde sonraki görüşmelerin şifresi çözülebilmekte; bazı senaryolarda ise SIM doğrulama süreçlerinin analiz edilmesi yoluyla daha ileri erişim imkanları elde edilebilmektedir. Bu nedenle 65.535 saniyelik HTS kaydı, iletişim mühendisliği açısından yalnızca “uzun görüşme” olarak değil, GSM altyapısına yönelik teknik müdahalenin güçlü göstergelerinden biri olarak yorumlanmalıdır.
- Abonesi bulunmayan numaradan aranma
Hedef kişinin, herhangi bir operatörde aboneliği bulunmayan bir numara tarafından aranması ve buna ilişkin kaydın HTS verilerine işlenmesi, GSM Dinleme Cihazıyla gerçekleştirilen dış müdahalenin varlığını ortaya koyar. Bir telefon numarasının abonesi yoksa ve buna karşılık gelen bir iletişim kaydı operatör sistemlerinde oluşmamışsa, söz konusu aramanın sahte olduğu ve iletişim sistemine müdahale edildiği anlaşılmaktadır. Abonesi bulunmayan ve karşı iletişim kaydı oluşmayan hatlardan yapılan aramalar, hedef telefonu GSM dinleme sistemine bağlamak amacıyla oluşturulmuş sahte çağrılardır. (Abonesi bulunmayan telefonların nasıl oluşturulduğu, “Telefon santrallerine sızılması” başlığı altında incelenmiştir.)
- Kendi numarasıyla aranma ve görüşme
Bir kişinin kendi cep telefonundan kendi numarasını araması ve görüşmesi teknik olarak mümkün değildir. Buna rağmen bazı HTS kayıtlarında şahsın kendi numarasından arandığı ve görüşme sağlandığı anlaşılmaktadır. Böyle bir arama görünüyorsa, bu durum hedef kişinin telefonunun en az bir adet elektronik klonunun oluşturulduğuna işaret eder.
Bir kişinin kendi cep telefonundan kendisini araması ve görüşmesi mümkün olsaydı böyle bir bağlantının GSM altyapısı üzerinden sağlanması beklenir. Bazı ankesörlü/sabit hat dosyalarında, kendi cep telefonu numarasıyla yapılmış gibi görünen görüşmeler GSM Sorgu Sonuçlarında yer alırken, bazılarının Sabit Telefon Sorgu Sonuçlarında yer aldığı görülmektedir. Bu durum, ilgili kaydın gerçek dışı olduğunu teyit etmektedir.
OpenBTS, YateBTS ya da benzeri açık kaynaklı yazılımlar kullanılarak sahte çağrılar üretilebilir. Bu sistemler, geleneksel donanım tabanlı baz istasyonları yerine yazılım tabanlı GSM ağları oluşturmaya yarayan teknolojilerdir. Bu sistemler, standart cep telefonlarının VoIP (Ses Üzerinden IP) ağlarına bağlanmasını sağlar. Açık kaynaklı yazılımlar, kaynak kodu herkes tarafından incelenebilen, değiştirilebilen ve dağıtılabilen yazılımlardır.
- Ulusal Numaralandırma Planına uygun olmayan numarayla aranma
Türkiye’deki telefon numaralarının Numaralandırma Yönetmeliğine ve Ulusal Numaralandırma Planına uygun olması zorunludur. Ulusal Numaralandırma Planına uygun olmayan bir numaradan gelen arama kaydı bulunması, aramanın sahte olduğunu ve iletişim sistemine müdahale edildiğini ortaya koyacaktır. Plana aykırı ve abonesi belirsiz hatlardan yapılan aramalar, hedef telefonu GSM dinleme sistemine bağlamak amacıyla oluşturulmaktadır.
- Uluslararası numara izlenimi veren sahte numaradan aranma
İlk bakışta uluslararası arama izlenimi veren; ancak hem Uluslararası Görüşme Sorgu sonuçlarında yer almayan hem de ilgili ülkenin numaralandırma planına uygun olmayan kayıtlar, iletişim sistemine müdahale edildiğine işaret etmektedir.
Örneğin HTS kayıtlarında 85690013279 numarasından gelen arama, ülke kodu itibarıyla Laos kaynaklı bir telefondan yapılan arama izlenimi verebilir. Ancak bu numara, Laos’un ulusal numara planına, telefon numarası hane sayısına ve alan kodları listesine uygun değildir ve bu numaradan yapılan arama Uluslararası Görüşme Sorgu sonuçlarında da görünmeyecektir. Tüm bu tespitler, 85690013279 numaradan gelen aramanın gerçek olmadığına işaret etmektedir. Bu nedenle HTS analizlerinde, uluslararası numaraların gerçekliğinin ayrıca incelenmesi gerekmektedir. Aksi halde delillerin yanlış yorumlanması ve hak ihlalleri ortaya çıkabilecektir.
- Hayalet numaralardan aranma
Ulusal Numaralandırma Planına uygun olmayan, abonelik kaydı bulunmayan ve HTS kayıtlarında boşluk (null) veya anlamsız karakter dizileri şeklinde görülen numaralar “hayalet numara” olarak adlandırılmaktadır. Hedef kişinin bu tür bir numara tarafından aranmış görünmesi, ilgili görüşmenin sahte ve iletişim sistemine müdahale edilmiş olduğunu göstermektedir. Bu tür çağrılar hedef cihazı GSM dinleme sistemine bağlamak amacıyla oluşturulmaktadır.
HTS kayıtlarında “Ulusal Numara Planına uygun olmayan numara ile iletişim”, “hayalet arama” veya “hayalet aramanın karşı iletişim kaydının oluşması” gibi anomaliler, sadece hedef kişinin telefonuna değil, aynı zamanda operatör santrallerine de sızılmış olabileceğini düşündürmektedir.
- Roaming taklidi
Bir telefonun roaming (dolaşım) yaptığına ilişkin kayıtlar, şebeke manipülasyonu yoluyla yapay biçimde oluşturulabilmektedir. Roaming hizmeti kullanan telefonlarda, bağlı olunan yabancı operatörün Baz İstasyonu kaydı HTS verilerinde farklı formatta görünebilir veya hiç görünmeyebilir ancak abone bilgileri kayıtta yer alır. Eğer HTS kaydında bir numara görünmesine rağmen abone bilgileri yer almıyorsa ya da kayıt uluslararası roaming formatına uygun değilse, bu durum roaming taklidi ihtimalini gündeme getirmektedir. Roaming, bağlı olunan operatörün hizmet sahasından çıkıldığında, farklı bir operatörün kapsama alanından hizmet alabilmek demektir. Akademik çalışmalar, roaming altyapısının çeşitli güvenlik açıkları barındırdığını ortaya koymuştur.
Bu anomalilerin her biri, tek başına veya birlikte ele alındığında, iletişim sistemine yapılmış bir dış müdahaleyi teknik olarak kanıtlamakta ve HTS kayıtlarını güvenilirliğini tartışmalı hale getirebilmektedir. Bu nedenle HTS kayıtlarındaki bulguların adli süreçlerde uzman bilirkişiler tarafından ayrıntılı şekilde incelenmesi gerekmektedir.
Yargıtay içtihatları, bilirkişi incelemelerinin eksikliği ve mağduriyetler
Yargıtay 3. Ceza Dairesi, ankesörlü/sabit hat aramalarına dayalı birçok mahkumiyet kararını “eksik araştırma” ve “yetersiz belge” gerekçeleriyle bozmuştur. Yüksek Mahkemenin, bu tür dosyalarda hukuka uygun bir sonuca ulaşılabilmesi için gerekli gördüğü araştırmaların başında, ankesörlü/sabit (kontörlü/VoIP) hat aramalarıyla ilgili HTS kayıtları üzerinde bilirkişi incelemesi yapılması gelmektedir.
HTS kayıtları üzerinde gerçekleştirilecek bilirkişi incelemesinde; aramaların gerçekliğinin karşılıklı kayıtlarla doğrulanması, abonesiz numaralar, kişinin kendi kendini aramış görünmesi ve benzeri anomalilerin tespit edilmesi halinde iletişim sistemine müdahale ihtimalinin araştırılması gerekmektedir. Bununla birlikte, kolluk birimlerinin kullandığı ATAÇ yazılımı ile Ankesör/Büfe Sorgu Modülü yalnızca ham verileri listelemekte; bu verilerin gerçekliğini veya sistem müdahalesine uğrayıp uğramadığını analiz edememektedir. HTS kayıtlarına ve haberleşme sistemine müdahaleyi teknik olarak inceleyen bir yazılımın bulunmaması, ceza muhakemesinde maddi gerçeğe ulaşılmasını zorlaştırmaktadır.
Yukarıda açıklanan teknik gerçekliklere rağmen, ankesörlü telefon kayıtları kategorik biçimde örgütsel irtibat delili olarak değerlendirilmektedir. Oysa kişinin telefonu, bilgisi dışında santral müdahalelerinde kullanılmış veya yasadışı dinleme faaliyetlerine araç edilmiş olabilir. Bu tür ihtimallerin göz ardı edilmesi halinde, mağdurlar yalnızca “ankesörlü/sabit hattan aranmış görünmeleri” nedeniyle örgüt üyeliğiyle suçlanabilmektedir.
Öte yandan, ankesörlü telefon havuzunda yer alan bazı numaraların askeri kışlalar içerisinde bulunduğu da tespit edilmiştir. Ancak söz konusu numaralardan gerçekten “mahrem imam” tarafından arama yapılıp yapılmadığına ilişkin değerlendirmeler çoğu zaman yalnızca etkin pişmanlıktan yararlanan kişilerin beyanlarına dayanmaktadır. Bu anlatımların teknik doğrulaması ise çoğu dosyada yapılmamaktadır. Nitekim Yargıtay, etkin pişmanlıktan yararlanmak suretiyle hukuki menfaat elde eden kişilerin, sanık aleyhine verdikleri beyanların tek başına hükme esas alınamayacağını vurgulamaktadır.
Terörle mücadele kapsamında elde edilen verilerin kategorize edilmesinin soruşturmalarda belirli ölçüde kolaylık sağladığı kabul edilmekle birlikte, delillerin değerlendirilmesinde kategorik yaklaşımın hakkaniyetsiz sonuçlara yol açabileceği unutulmamalıdır. Bu nedenle ankesörlü/sabit hat davalarında;
- HTS kayıtlarına ve haberleşme sistemine yönelik müdahaleleri analiz edebilecek yazılımların süratle geliştirilmesi veya temin edilmesi,
- Bilirkişi incelemelerinin; GSM güvenlik açıkları, santrallere sızılması, sahte Baz İstasyonu kullanımı ve benzeri teknik ihtimalleri de kapsayacak şekilde genişletilmesi,
- HTS kayıtlarının tek başına delil olarak kabul edilmemesi; Baz İstasyonu kayıtları, sinyal seviyeleri ve karşılıklı iletişim kayıtları gibi teknik verilerle birlikte değerlendirilmesi, gerekmektedir.
SONUÇ
Bir kişinin HTS kayıtlarında, gerçekte görüşmediğini ileri sürdüğü bir “gelen arama” görünüyorsa, bunun nedeninin iletişim sistemine üçüncü kişiler tarafından gerçekleştirilen yasadışı bir müdahale olabileceği ihtimali de akla getirilmelidir. Ankesörlü/sabit hat davalarında genel yaklaşım, “kişinin ankesörlü/sabit telefondan arandığı” varsayımına dayanmaktadır. Oysa santral sistemlerine sızılması, kişinin yasadışı dinleme veya casusluk faaliyetlerinin mağduru olması gibi ihtimaller de teknik açıdan aynı derecede değerlendirilmesi gereken olasılıklardır. Bu nedenle soruşturmaların, farklı teknik senaryoları da kapsayacak şekilde uzman incelemeleriyle desteklenmesi zorunludur.
Ankesörlü/sabit hat yargılamalarında temel veri kaynağı olarak kullanılan ATAÇ yazılımı, haberleşme sistemine yönelik müdahale analizi yapmamaktadır. Başka bir ifadeyle, bir aramanın gerçek mi yoksa sahte mi olduğu, kişinin telefonuna müdahale edilip edilmediği veya telefon üzerinden santrallere sızılıp sızılmadığı yönünde teknik bir değerlendirme gerçekleştirmemektedir. Buna karşın, piyasada bu tür teknik analiz imkanları sunan sistemlerin mevcut olduğu bilinmektedir.
Maddi gerçeğe ulaşılması ancak kategorik yaklaşımlardan uzaklaşılmasıyla, delil toplama ve analiz süreçlerine ilişkin teknik altyapının tamamlanmasıyla ve muhakeme sürecinin alanında uzman kolluk personeli ile bilirkişiler tarafından desteklenmesiyle mümkün olacaktır.
Nitekim Doç. Dr. Cengiz Apaydın da; “Suç Örgütleri” isimli eserinde, maddi gerçeğin hiçbir kuşkuya yer bırakmayacak şekilde ortaya çıkarılabilmesi için, Cumhuriyet savcısına doğrudan bağlı ve hukuk eğitimi almış adli kolluk sisteminin hayata geçirilmesi gerektiğini ifade etmektedir. Apaydın’a göre suç tiplerine özgü delil toplama teknikleri ile soruşturma stratejileri; aklın, bilimin ve hukukun ışığında geliştirilmelidir. (Apaydın, Cengiz; Yargıtay Kararları Işığında Suç Örgütleri, Seçkin Yayınları, Ocak 2026, s. 339)
Aksi halde, telefonları bilgileri dışında casusluk faaliyetlerine araç haline getirilen masum kişiler örgüt üyesi muamelesi görmeye devam edecektir. Bu durum yalnızca bireysel mağduriyetlere değil, aynı zamanda adalet sistemine duyulan güvenin zedelenmesine de yol açacaktır. Unutulmamalıdır ki; bir aramanın HTS kayıtlarında görünmesi, o aramanın mutlaka gerçekleştiği anlamına gelmez. Teknolojinin sunduğu imkanlar kadar, güvenlik açıkları da bulunmaktadır. Ve her güvenlik açığı, kötü niyetli kişiler tarafından suiistimal edilebilir. Adaletin sağlanabilmesi, bu tür müdahaleleri tespit edebilecek teknik donanıma ve çok yönlü bakış açısına sahip olunmasına; olgusal sorunlarla hukuksal sorunların birlikte ve bütüncül şekilde değerlendirilebilmesine bağlıdır.